거래소 해킹 소식이 나오면 가장 먼저 내 코인이 무사한지부터 확인하게 됩니다.
이번 바이낸스 사건은 금액보다 시작점이 더 눈에 띄었습니다. 해커가 서버를 정면으로 뚫은 게 아니라 엔지니어 한 명에게 면접을 제안했다는 점이 궁금했습니다.
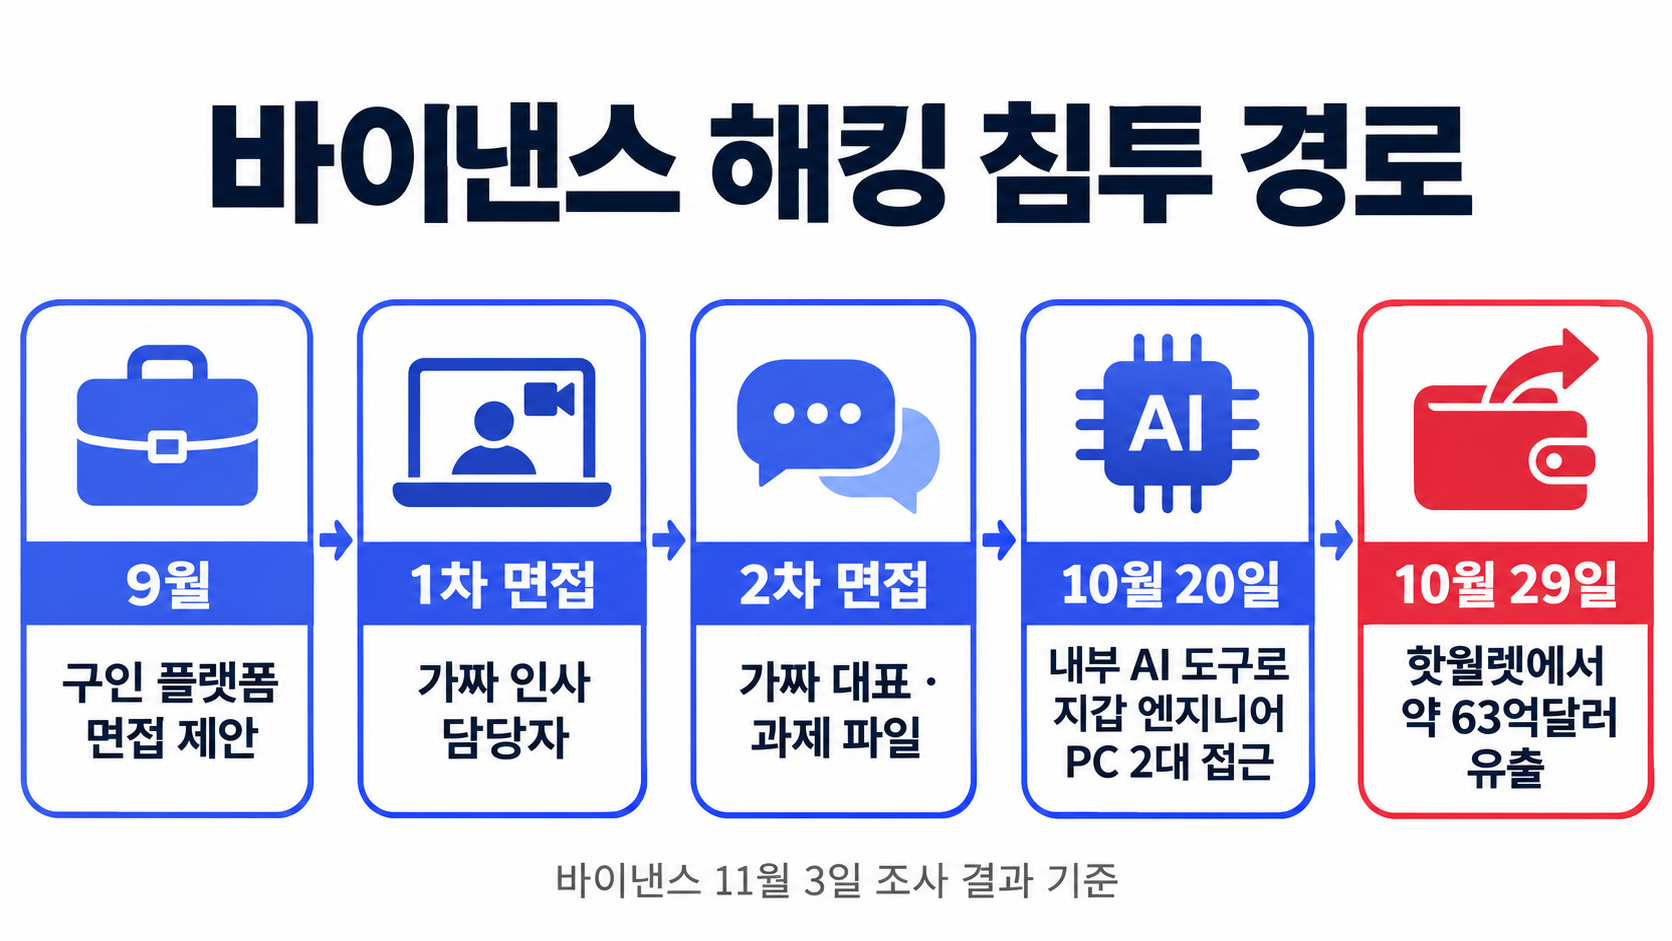
핵심은 면접 두 번과 과제 파일 하나가 내부 AI 도구를 거쳐 지갑 담당자 컴퓨터까지 이어졌다는 점입니다. 바이낸스는 이용자 자산에는 영향이 없다고 밝혔습니다.
바이낸스 해킹 핵심 정리
| 구분 | 내용 |
|---|---|
| 유출 시점 | 2026년 10월 29일 |
| 유출 규모 | 약 63억달러 |
| 침투 경로 | 가짜 면접 과제 파일 |
| 내부 확산 | 내부 AI 도구 악용 |
| 배후 지목 | 북한 트레이더트레이터 |
| 피해 보충 | 회사 자금으로 약 98% |
| 동결·차단 | 약 28억5000만달러 |
바이낸스 해킹은 어떻게 시작됐을까?
바이낸스 해킹은 9월 한 엔지니어가 정상 구인 플랫폼에서 가상의 회사로부터 면접 제안을 받으면서 시작됐습니다.
첫 면접은 인사 담당자를 사칭한 사람과 화상으로 진행됐습니다. 두 번째 면접은 대표를 사칭한 사람과 메신저로 이어졌고, 이 자리에서 코딩 과제를 내려받으라는 요청이 왔습니다.
공격자들은 몇 주에 걸쳐 신뢰를 쌓았습니다. 사칭 담당자가 개인 사진과 영상이 담긴 SNS 계정까지 보여줬다고 하니 의심하기 어려운 구조였습니다. 엔지니어는 결국 업무용 컴퓨터로 과제 파일을 받았습니다.
면접 과제 하나가 어떻게 지갑까지 닿았을까?
과제 파일에는 보안 프로그램을 피해 가는 악성코드가 들어 있었습니다.
바이낸스 조사 결과에 따르면 공격자들은 10월 20일 감염된 컴퓨터와 내부 AI 도구를 이용해 지갑 엔지니어 두 명의 컴퓨터에 접근했습니다. 여기서 얻은 인증 정보로 10월 29일 핫월렛에서 자금을 빼냈습니다. 핫월렛이란 거래소가 출금 처리를 위해 인터넷에 연결해 둔 지갑입니다.
침입 방식 자체는 새롭지 않았다는 게 블록체인 분석업체 체이널리시스의 평가입니다. 북한 공격자들은 권한이 높은 직원을 노리는 ‘전염성 면접’ 수법을 반복해 왔고, 지난 18개월간 비슷한 수법의 피해만 1430만달러를 넘었습니다. 올해 10월 29일까지 보고된 가상자산 해킹 피해액의 약 89%도 북한 연계로 추정됩니다.
바이낸스 이용자 자산은 괜찮을까?
바이낸스는 이번 해킹으로 이용자 자산이 영향을 받지 않는다고 밝혔습니다.
바이낸스는 10월 31일까지 피해 토큰의 약 98%를 회사 자금으로 채워 넣었습니다. 11월 3일까지 약 28억5000만달러는 동결되거나 차단됐습니다.
다만 조사는 아직 진행 중이고, 체이널리시스는 탈취 자금이 앞으로 며칠간 계속 이동할 것으로 봅니다. 입출금을 하기 전에 거래소 공지에서 해당 코인의 입출금 상태를 먼저 확인하는 게 안전합니다.
가짜 면접 해킹, 개인 지갑도 노릴까?
개인 지갑도 노립니다. 체이널리시스는 채용 면접을 거쳐 개인 지갑이 털린 사례를 수십 건 확인했습니다.
악의적인 면접 뒤 클라우드 저장소에 있던 지갑 개인키가 빠져나간 사례도 여러 건 나왔습니다. 시드 구문을 감염된 기기에 받은 적이 없다는 피해자도 있었습니다.
저라면 면접 과제 파일은 지갑을 쓰는 기기와 다른 기기에서 열겠습니다. 개인키와 시드 구문은 클라우드에 두지 않는 쪽이 안전합니다. 정상 플랫폼을 거친 제안이라는 이유만으로 안심하면 이번 사건과 같은 길이 열립니다.
자주 묻는 질문
Q1. 바이낸스 해킹 피해 규모는 얼마인가요?
A. 바이낸스는 10월 29일 핫월렛에서 약 63억달러가 빠져나갔다고 밝혔습니다. 일부는 이미 동결되거나 차단됐습니다.
Q2. 바이낸스 이용자도 손실을 떠안나요?
A. 아닙니다. 바이낸스는 이용자 자산에 영향이 없다고 밝혔고 피해 토큰 대부분을 회사 자금으로 채웠습니다.
Q3. 바이낸스 해킹의 배후는 확인됐나요?
A. 네. 미국 연방수사국이 10월 말 북한 해킹 조직 트레이더트레이터를 배후로 지목했습니다. 북한은 연루를 부인하고 있습니다.
결론
이번 바이낸스 해킹에서 중요한 것은 금액보다 시작점이 평범한 채용 면접이었다는 사실입니다. 보안 프로그램이 막지 못한 틈은 사람의 신뢰였습니다.
개발자이거나 가상자산을 가지고 있다면 낯선 회사의 과제 파일을 지갑이 있는 기기에서 열지 않는 것부터 지키는 편이 낫겠습니다. 여러분은 거래소 보안과 내 기기 보안 가운데 어느 쪽이 더 큰 구멍이라고 보시나요?